
Unsere Welt und insbesondere unser Einkauf findet zunehmend online statt. Mehr Komfort bedeutet jedoch auch mehr Sicherheit. Gestohlene Kreditkartendaten kosten Unternehmen und Verbraucher Millionen und schädigen den Ruf. Kunden sollten sich sicher fühlen, wenn sie ihre sensiblen Kreditkartendaten in Ihr Mendix App. Glücklicherweise gibt es Branchenrichtlinien, die App-Entwicklern dabei helfen, einen sicheren Raum für den E-Commerce zu schaffen. Der Payment Card Industry Data Security Standard (PCI DSS) ist ein Compliance-Rahmenwerk, das Ihnen und Ihren Kunden beim Online-Einkauf ein sicheres Gefühl gibt.
Was ist der PCI DSS?
Das PCI-Framework der Sicherheitsprotokolle wird von den großen Kreditkartenunternehmen gepflegt. Ziel ist es, die Kontrollen rund um vertrauliche Informationen zu erhöhen und zu bestätigen, dass die Daten sicher und geschützt sind. Die PCI-Richtlinien enthalten Anforderungen, darunter die Aufrechterhaltung eines sicheren Netzwerks, die Implementierung strenger Zugriffskontrollen und regelmäßige Sicherheitstests durch eine unabhängige Organisation. Beim Erstellen einer App, die Zahlungen per Kreditkarte oder eCheck akzeptiert, ist es wichtig, die Einhaltung der Vorschriften zu gewährleisten. Selbst ein erstmaliger Verstoß gegen PCI kann Ihr Unternehmen über 10,000 USD pro Monat kosten, ganz zu schweigen von erheblichen Reputationsschäden. Insgesamt gibt es 12 Anforderungen mit mehr als 220 Unteranforderungen, daher kann die Navigation durch das Framework verwirrend sein.
Zahlungen bewältigen mit Mendix
Wenn Ihnen die Einhaltung der PCI-Compliance zu schwierig erscheint, machen Sie sich keine Sorgen. Mendix Plattform macht das Erstellen von Apps, die Zahlungen auf sichere Weise akzeptieren, zum Kinderspiel. Dank MendixDank der einfachen Webservice-Schnittstelle und den wiederverwendbaren Modulen können Sie Kundenzahlungsportale in Tagen und nicht in Monaten erstellen. Mendix erreicht dies durch die Integration mit Zahlungsgateways. Zahlungsgateways wie Orbital, Cybersource und Strype sammeln und speichern Kreditkartendaten auf Servern, die unabhängig von der Mendix Architektur. Sensible Daten gelangen nie in Ihr Mendix Server und damit die Last des sicheren Data Warehousing werden an den Gateway-Anbieter weitergegeben.
Die Integration mit einem Zahlungsgateway ist wesentlich einfacher in Mendix als bei anderen Entwicklungsmethoden. Gateways kommunizieren über eine Reihe von Technologien, darunter URL-Umleitung, iFrame oder anonymisierte Tokenisierung. Mendix App Store-Inhalte wie iFrame-Widget und REST-Servicemodul bedeuten, dass die Einrichtung unabhängig vom gewählten Gateway deutlich weniger Aufwand erfordert. Mendix als andere Entwicklungsmethoden. Halten Sie auch im Appstore Ausschau nach voll funktionsfähigen Zahlungsintegrationsmodulen, die die Gateway-Konfiguration bald noch schneller machen werden.
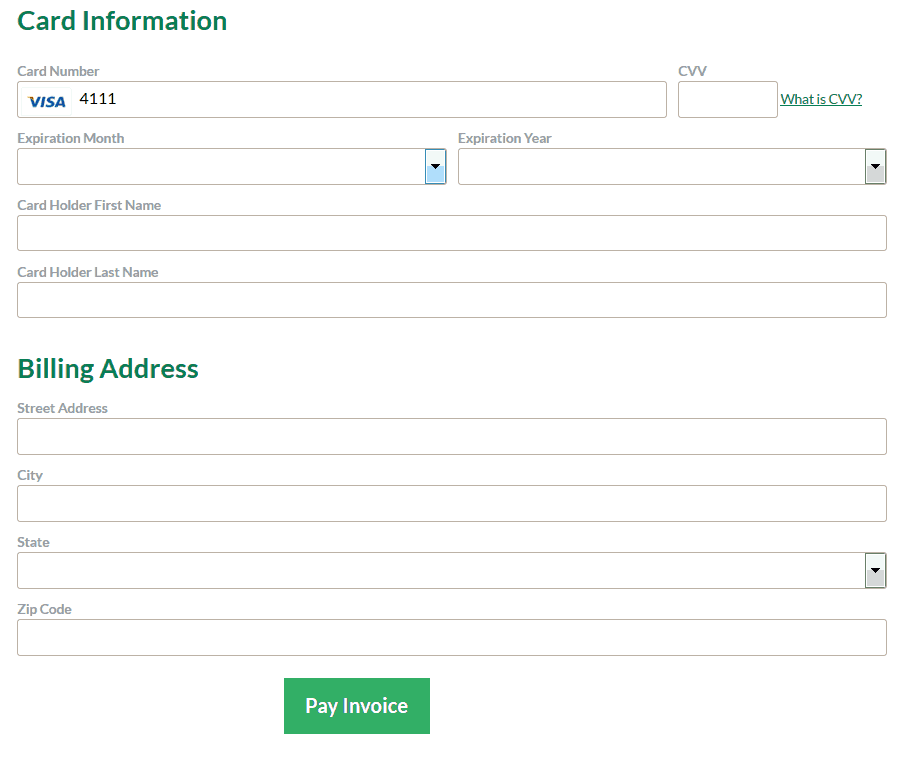
Die Verwendung von Mendix mit einem Zahlungsgateway entbindet Sie und Ihr Team jedoch nicht von der Verantwortung. Sie müssen einen PCI DSS-Selbstbewertungsfragebogen und mehr ausfüllen, daher werden alle Entwicklungsteams ermutigt, mit Ihrem Mendix -Mitarbeiter Kontakt aufzunehmen.
Mit Zahlungsgateways und Mendix, Ihre Kunden können im Handumdrehen vertrauensvoll einkaufen.
Wo kann ich mehr lernen?
Rat für PCI-Sicherheitsstandards
PCI-FAQ
SAQ A-EP Fragebogen
Viel Spaß beim Modellieren!