

あなたの Mendix アプリケーションが安全であることは、 Mendix そしてそれを利用する顧客。
Mendix 責任があります プラットフォームとプラットフォームでサポートされるコンテンツのセキュリティ. Mendix ランタイムはモデルに応じてアプリケーションとデータを保護します。 Mendix クラウドはインフラストラクチャ レベルでセキュリティを処理します。
顧客、パートナー、または Mendix メーカー、あなたは責任を負います 構築および管理するアプリケーションのセキュリティ Mendix プラットフォーム. 私たちは、あなたの Mendix アプリケーション ランドスケープをより安全にします。
#1 シングルサインオン(SSO)を有効にする
IDプロバイダー Entra Id (旧 Azure AD) などの SSO は、集中型の ID およびアクセス管理ソリューションです。従来のユーザー名とパスワードのパラダイムよりも安全で、ユーザーフレンドリーで、効率的です。SSO は誰もが気に入るはずです。別のパスワードを覚える必要はなく、以前の従業員がログインできるかどうか心配する必要もなく、パスワード ポリシーを手動で設定する必要もありません。だから、待つ必要はありません。SSO をオンにするには、 Mendix 今!
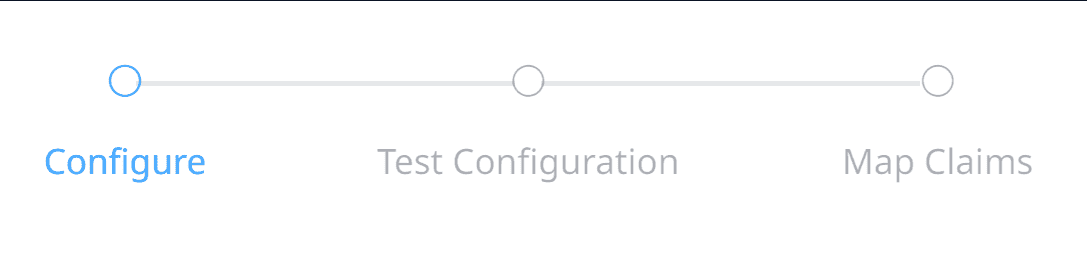
By シングルサインオンの設定 コントロールセンターでは、効果的に委任することができます Mendixのログインエクスペリエンスをアイデンティティプロバイダに接続します。コントロールセンター→セキュリティ→シングルサインオンタブに移動し、アイデンティティプロバイダを Mendix3ステップのガイド付きウィザードに従うだけで完了です。ログインエクスペリエンスがより安全でユーザーフレンドリーになるだけでなく、エンタープライズ標準にも準拠します。アイデンティティプロバイダーで設定した2FAやパスワードリセット頻度などのエンタープライズポリシーが自動的に適用されます。 Mendix ログインエクスペリエンスも向上します。これは、プラットフォームのユーザーセキュリティを強化する簡単な方法です。詳細については、この詳細な情報を参照してください。 blog.
#2 SSO、SCIMなどのモジュールを使用します。
プラットフォームユーザー(つまり、プラットフォームを使用するメーカー)を補完する Mendix アプリケーションを構築および管理するためのプラットフォーム) のユーザーは、エンド ユーザー、つまりアプリケーションのエンド ユーザーです。安全でシームレスで一貫性のあるログイン エクスペリエンスは、プラットフォーム ユーザーと同じくらい、あるいはそれ以上にエンド ユーザーにとって重要です。では、どうすればそれを実現できるのでしょうか。
それは簡単です! Mendix さまざまな構築済みマーケットプレイスモジュールを提供しています。SAML 2.0およびOpen Id Connect認証プロトコルに沿って、 Mendix は、大阪で SAML (NAIST) と OIDC SSO モジュールこれらのモジュールを使用すると、アプリはログインを ID プロバイダーに委任し、SSO エクスペリエンスを実現できます。
さらに一歩進んで、アイデンティティプロバイダに合わせてユーザーのオンボード/オフボードを行うこともできます。 LDAP or SCIM モジュール。組織のポリシーに基づいてログインとユーザーのオン/オフボーディングのメカニズムを選択し、すべての作成者にこれらのモジュールを各自の組織で使用するようにアドバイスします。 Mendix アプリケーション。また、選択したモジュールを「推奨」としてマークすることもできます。 マーケットプレイスキュレーション コントロール センターで、すべての作成者が組織の選択を知ることができます。
#3 セキュリティアドバイザリを購読し、セキュリティ連絡先を設定する
ローコード プラットフォームは、再利用可能な「ビルディング ブロック」を使用して、マーケットプレイスのコンテンツなどの迅速なアプリケーション開発を促進します。時間が経つにつれて、これらのビルディング ブロック/コンポーネントはセキュリティの脆弱性の影響を受ける可能性があり、アプリケーションのセキュリティに影響を及ぼします。では、どのようにセキュリティを維持すればよいのでしょうか。 Mendix あなたはカバーしましたか?
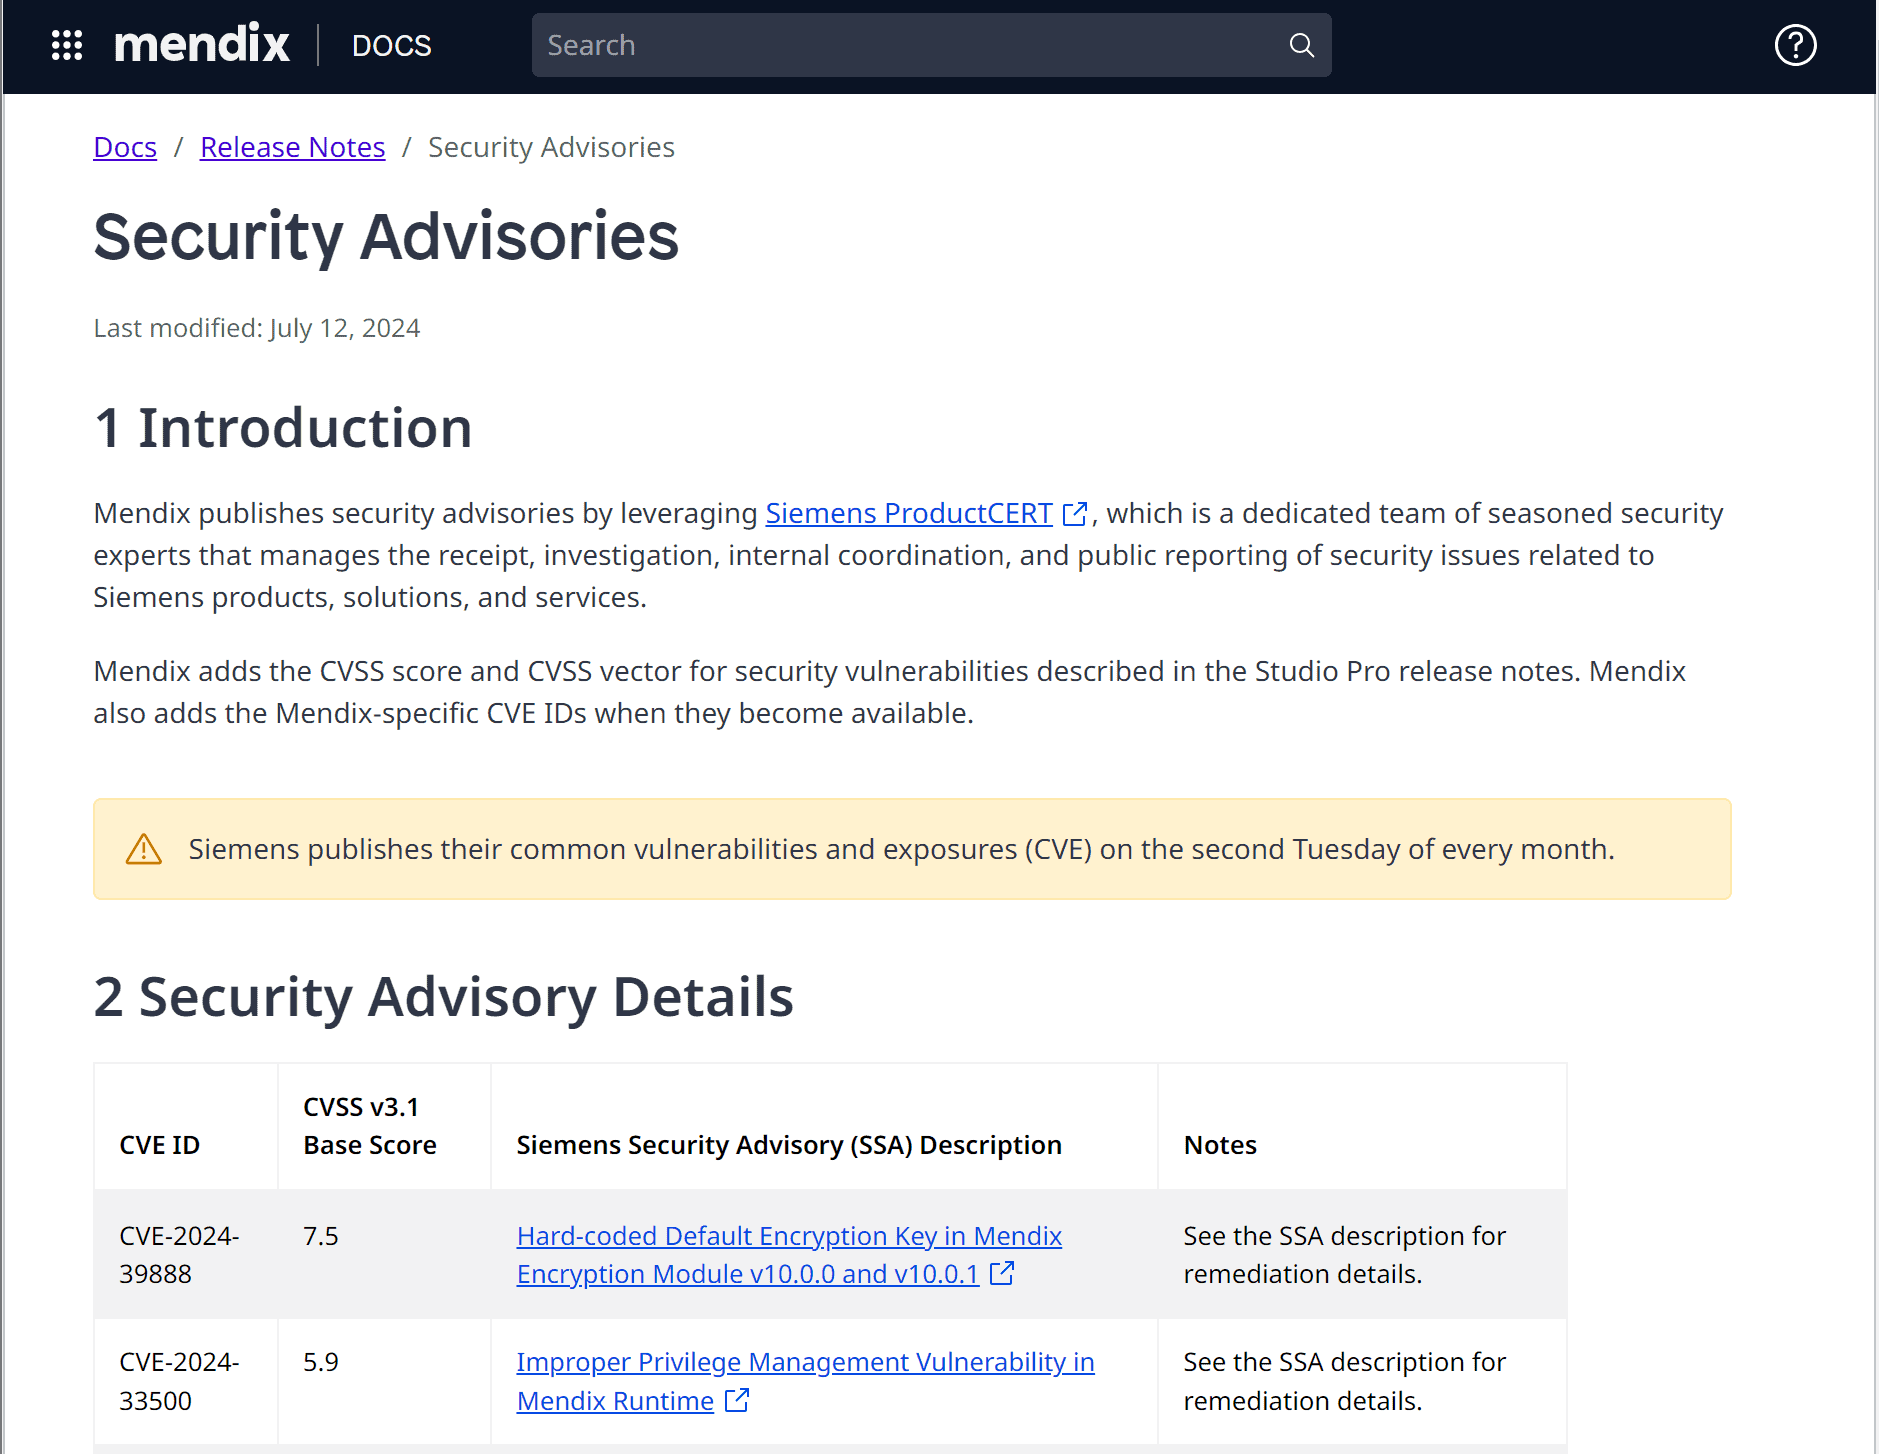
Mendix プラットフォームとプラットフォームでサポートされているコンポーネントを継続的に監視し、セキュリティ上の問題を検出します。脆弱性が検出された場合は、 Mendix セキュリティ勧告を公開します。 Mendix 脆弱性を修正するための CVSS スコアと修復ガイダンスが提供されます。これには通常、セキュリティ修正が適用されたコンポーネントの上位バージョンへのアップグレードが含まれます。
これらのセキュリティ勧告は、 ドキュメントで コミュニティ Slack (#securityadvisories チャンネル)、および RSS フィードで公開されます。これらを購読すると、新しい脆弱性が検出されたときにすぐに通知が届きます。
また、基本的な脆弱性修復プロセスを設定します。通常は、 脆弱性の特定 (どのコンポーネントが脆弱になったか)、 分析 (どのアプリが影響を受け、影響の深刻度はどの程度か) 改善 (社内のセキュリティ チームが設定した SLA に基づいてリスクを軽減するにはどうすればよいでしょうか)。
ITおよびSecOpsチームと連携してプロセスを定義します。さらに、 セキュリティ連絡先 コントロール センターでは、重大なセキュリティ脆弱性が検出されると電子メールで通知されます。
#4 ソフトウェアコンポジションを使用する
ある日、マーケットプレイスコンポーネントのセキュリティ脆弱性が9点満点中10点と通知されました。次のステップは、 Mendix アプリケーションはこのマーケットプレイス コンポーネントを使用していますか? 使用している場合、アプリの数はいくつですか? どのアプリですか?
この影響分析を実行するには、最近リリースされた機能を使用します ソフトウェア構成コントロール センターで、[ソフトウェア構成] > [すべてのコンポーネント] タブに移動し、アプリケーション ランドスケープで使用されているすべての一意のコンポーネントのリストと、アプリケーション間での使用状況を表示します。
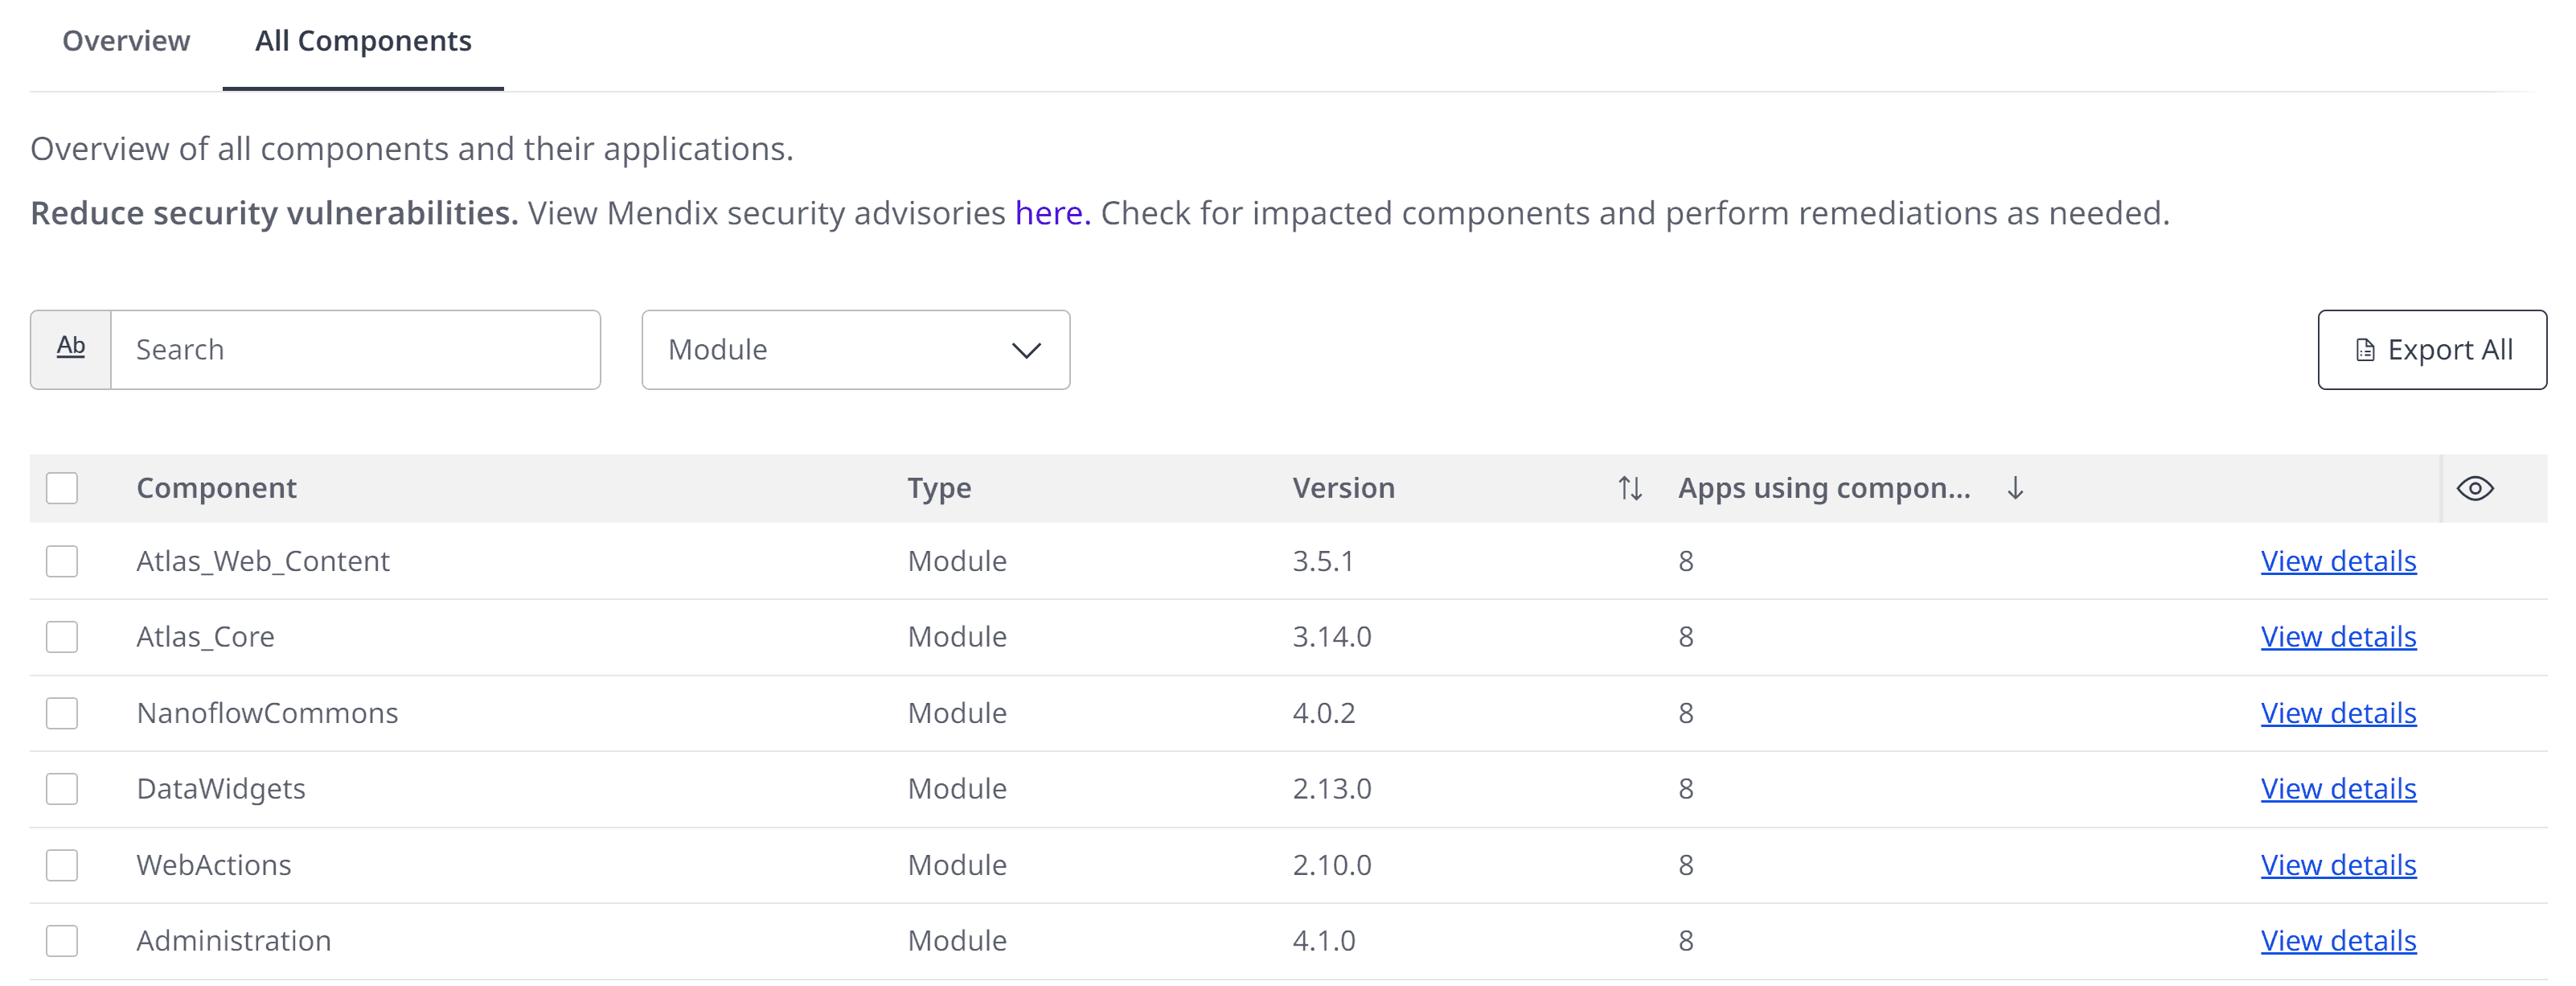
次に、コンポーネントの詳細を確認し、影響を受けるアプリを確認し、脆弱性によってもたらされるセキュリティリスクを軽減するために必要なアップグレードを行うよう技術担当者に通知します。ソフトウェアコンポジションは、 Mendix ポータルなので、メーカーにも可視性があります。
以上が、アプリケーション ランドスケープのセキュリティ保護に役立つ簡単な手順です。今すぐお試しください。
#5 アプリのセキュリティと匿名ユーザーのセキュリティに関するベストプラクティスに従う
アプリケーションセキュリティと匿名ユーザーセキュリティは、Studio Proでアプリケーションを構築する際の2つの重要な側面です。アプリケーションセキュリティに関しては、包括的なベストプラクティスのリストが用意されています。 こちら私が強調したいものをいくつか挙げると次のようになります。
- アクセスルールの実装: これは絶対的な衛生要因です。アクセス ルールは、ユーザー ロールが要求されたデータを受信するアクセス権を持っているかどうかを確認します。
- アプリで定数を使用する: アプリでは機密性の高い認証情報を使用する場合があります。これらへのアクセスを制限するには、環境ごとに設定できる定数を使用します。
- アプリ内の未使用のコンポーネントとマイクロフローを削除する: もう 1 つの衛生要因として、使用されなくなったモデルの要素をクリーンアップする必要があります。これにより、アプリの保守が容易になり、セキュリティの脆弱性のリスクが軽減されます。
次に、匿名ユーザー、つまりあなたのサイトにアクセスできるエンドユーザーについてお話ししましょう。 Mendix ログインやパスワードなしでアプリケーションを実行することができます。匿名ユーザーを有効にして、ドメインモデル内の多くのエンティティへのアクセスを許可した場合を想像してみてください。そうすることで、悪意のあるユーザーがドメインに保存されている機密データにアクセスするリスクがあります。 Mendix アプリケーション。したがって、一般的な経験則は、匿名ユーザーにはできるだけアクセス権限を与えないことです。包括的なガイドラインのリストは、 こちら.
だから、待たないでください! 安全なアプリケーション環境を構築する上での自分の責任を理解し、これらの戦術的なヒントをまだ実行していない場合は実行してください!
役に立つリソース:
- Mendix アカデミーコース – 高度なセキュリティを構成する
- Mendix 認定資格など – Mendix プラットフォームのセキュリティとコンプライアンス | Mendix