PCI et Mendix:Accepter les paiements en toute confiance
- 10 octobre 2016
- lecture minute

Notre monde, et notamment nos achats, se déroulent de plus en plus en ligne. Une plus grande commodité signifie toutefois une sécurité accrue. Le vol de données de carte de crédit coûte des millions aux entreprises et aux consommateurs et nuit à leur réputation. Les clients doivent se sentir en confiance lorsqu'ils saisissent leurs informations sensibles de carte de crédit dans votre boutique en ligne. Mendix Heureusement, des directives sectorielles existent pour aider les créateurs d'applications à développer un espace sécurisé pour le commerce électronique. La norme de sécurité des données de l'industrie des cartes de paiement (PCI DSS) est un cadre de conformité qui vous offre, à vous et à vos clients, une tranquillité d'esprit lors de vos achats en ligne.
Qu'est-ce que la norme PCI DSS ?
Les principales sociétés de cartes de crédit maintiennent le cadre PCI des protocoles de sécurité. L’objectif est d’accroître les contrôles sur les informations sensibles et de valider que les données sont sûres et sécurisées. Les directives PCI contiennent des exigences telles que le maintien d’un réseau sécurisé, la mise en œuvre de contrôles d’accès stricts et des tests de sécurité réguliers par une organisation indépendante. Lors de la création d’une application qui accepte les paiements par carte de crédit ou par chèque électronique, il est essentiel de maintenir la conformité réglementaire. Même une première violation de la norme PCI peut coûter à votre entreprise plus de 10,000 12 dollars par mois, sans parler des dommages importants à sa réputation. Il existe 220 exigences au total avec plus de XNUMX sous-exigences, ce qui fait qu’il peut être difficile de s’y retrouver dans le cadre.
S'attaquer aux paiements avec Mendix
Si le maintien de la conformité PCI vous semble intimidant, ne vous inquiétez pas. Mendix La plateforme permet de créer en un clin d'œil des applications qui acceptent les paiements de manière sécurisée. Grâce à MendixGrâce à l'interface Webservice simple et aux modules réutilisables, vous pouvez créer des portails de paiement clients en quelques jours et non en quelques mois. Mendix accomplit cela en s'intégrant aux passerelles de paiement. Les passerelles de paiement, comme Orbital, Cybersource et Strype, collectent et stockent les données de carte de crédit sur des serveurs indépendants du Mendix architecture. Les données sensibles ne touchent jamais votre Mendix Le serveur et donc la charge de l'entreposage sécurisé des données sont transférés au fournisseur de passerelle.
L'intégration avec une passerelle de paiement est nettement plus facile Mendix qu'avec d'autres méthodes de développement. Les passerelles communiquent via un certain nombre de technologies, notamment la redirection d'URL, l'iFrame ou la tokenisation anonymisée. Mendix Le contenu de l'App Store, comme le widget iFrame et le module de service REST, signifie que quelle que soit la passerelle de votre choix, la configuration nécessite beaucoup moins d'efforts. Mendix que d'autres méthodes de développement. Gardez également un œil sur l'App Store pour des modules d'intégration de paiement complets qui rendront bientôt la configuration de la passerelle encore plus rapide.
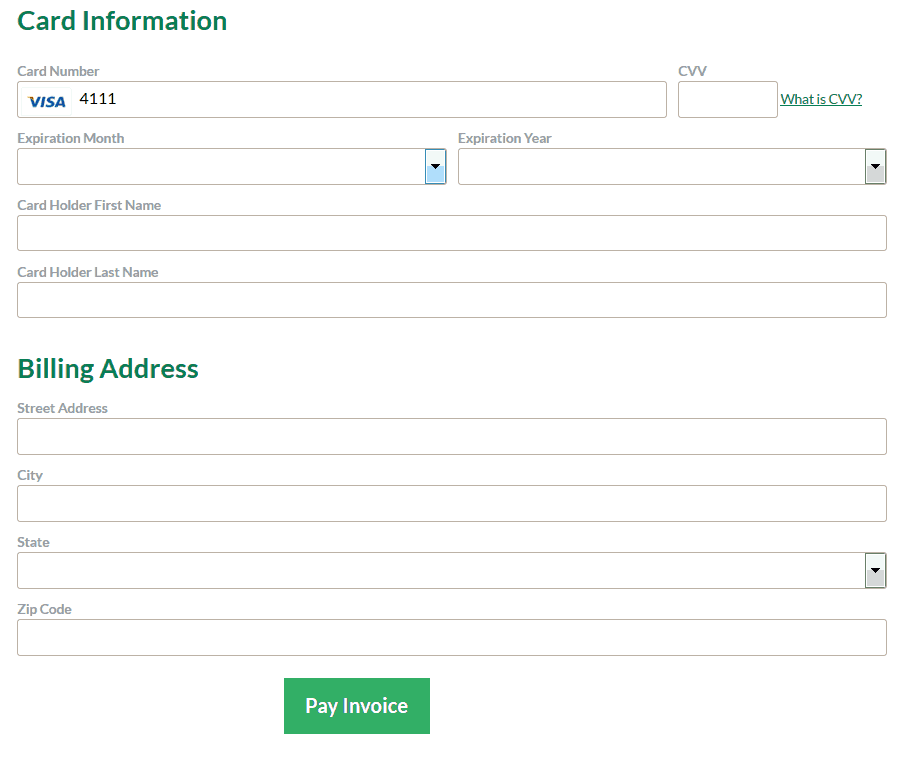
L'utilisation de Mendix Cependant, l'utilisation d'une passerelle de paiement ne vous libère pas, vous et votre équipe, de toute responsabilité. Vous devrez remplir un questionnaire d'auto-évaluation PCI DSS et bien plus encore. Toutes les équipes de développement sont donc encouragées à en parler à votre Mendix représentative.
Avec des passerelles de paiement et Mendix, vos clients feront leurs achats en toute confiance en un rien de temps.
Où puis-je en apprendre plus?
Conseil de la norme de sécurité PCI
Questions fréquemment posées sur la norme PCI
Questionnaire SAQ A-EP
Bon mannequinat !