Checkliste für KI-Governance: 5 Fragen, die jeder Enterprise-Architekt beantworten können sollte

- 14. Oktober 2026
- Minute gelesen
Die zentralen Thesen
- Eine KI-fähige Governance sollte die Zuständigkeiten, Berechtigungen und Aktivitäten der Agenten im gesamten Unternehmen transparent machen.
- Prüf- und Genehmigungsprotokolle helfen Führungskräften nachzuweisen, dass die erforderlichen Kontrollen vor der Freigabe und während des Betriebs angewendet wurden.
- Gemeinsame Kontrollmechanismen müssen auch dann noch wirksam bleiben, wenn Teams Anwendungen, Agenten und KI-generierte Software hinzufügen.
Wir verbringen viel Zeit damit, darüber zu sprechen, was KI für uns leisten kann. Aber was ist mit KI-Governance?
Governance ist vielleicht nicht der Teil der KI-Debatte, der für Schlagzeilen sorgt oder Debatten auslöst, aber sie ist der Teil, der darüber entscheidet, ob eine Organisation der KI ihre Daten, Entscheidungen und Geschäftsprozesse anvertrauen kann.
Auch bei Unternehmen, die mit KI die besten finanziellen Ergebnisse erzielen, spielt Governance zunehmend eine wichtige Rolle. (PwC) KI-Leistungsstudie 2026 Die Studie ergab, dass diese Unternehmen mit 1.7-facher Wahrscheinlichkeit über ein Rahmenwerk für verantwortungsvolle KI verfügen.
Übersetzung: Der Erfolg eines jeden KI-Programms hängt stark davon ab auf der darum herum aufgebauten Governance.
Da Teams immer mehr Software entwickeln und Agenten Zugriff auf Unternehmensinformationen sowie Ausführungsrechte erhalten, stellt KI neue Anforderungen an die bestehende Governance. Führungskräfte müssen genau nachvollziehen können, welche Agenten im Einsatz sind, worauf sie Zugriff haben und ob die erforderlichen Überprüfungen stattgefunden haben. Dies erfordert verifizierbare Nachweise, wie sie ein KI-fähiges Governance-Framework liefern kann.
Es gibt zahlreiche Richtlinien. Laut Menno Odijk, Field CTO für Mendix at SiemensEin erfolgreiches KI-Governance-Framework hängt davon ab, ob Organisationen Frameworks zuverlässig implementieren.
Die folgenden Fragen können Ihnen dabei helfen, zu beurteilen, ob Ihr Governance-Rahmenwerk das Maß an Transparenz, Kontrolle und Verantwortlichkeit bietet, das Ihre KI-Implementierungen erfordern.
1. Können Sie jeden Agenten, seinen Eigentümer und seine Zugriffsberechtigung identifizieren?
Ein KI-fähiges Governance-Framework sollte Führungskräften einen uneingeschränkten Überblick über die im gesamten Unternehmen eingesetzten Agenten ermöglichen. Dies erfordert ein zentrales Verzeichnis, das Zweck, Version, verantwortlichen Eigentümer und Zugriffsrechte auf Daten und Systeme jedes Agenten auflistet.
Diese Zugriffsgrenzen erfordern sorgfältige Überlegung. Odijk erklärt, dass Mitarbeiter zwar Unternehmensinformationen benötigen, um ihre Aufgaben sinnvoll zu erfüllen, die Bereitstellung dieses Kontextes jedoch unbeabsichtigt sensible Daten durch ihre Antworten offenlegen kann. Teams sollten daher festlegen, auf welche Informationen ein Mitarbeiter zugreifen darf, insbesondere wenn er im Auftrag einer Person mit eingeschränkten Berechtigungen handelt.
Für jeden Agenten sollte festgelegt werden können, welche Informationen er verwenden darf und welche Aktionen er durchführen darf. Die Aktualisierung dieser Daten bei der Bereitstellung, Aktualisierung oder Außerdienststellung von Agenten bietet den Teams eine klare Ausgangsbasis für die Überwachung.
2. Können Sie nachweisen, dass die erforderliche Validierung vor der Produktion stattgefunden hat?
Führungskräfte glauben möglicherweise tatsächlich, dass während des gesamten Entwicklungsprozesses angemessene Überprüfungen stattgefunden haben. Das Problem? Sie können dies oft nicht überprüfen.
Da KI das Volumen der von Teams produzierten Software erhöht, betont Odijk, dass Führungskräfte wissen müssen, ob ihre Überprüfungsprozesse mit dem Volumen der Code-Artefakte Schritt halten können.
Für jede Release-Version sollten Teams nachweisen können, welche Artefakte die erforderliche Validierung durchlaufen haben, wer sie geprüft hat und ob sie freigegeben wurden. Diese Aufzeichnungen sollten mit der in der Produktion eingesetzten Version verknüpft sein. Wenn diese Nachweise schwer zu beschaffen sind, besteht bei den Verantwortlichen Handlungsbedarf hinsichtlich der Durchführung oder Dokumentation der Prüfungen.
3. Können Sie einen brauchbaren Datensatz der Aktionen eines Agenten abrufen?
Wenn ein Mitarbeiter einen Geschäftseintrag aktualisiert und jemand das Ergebnis anfechtet, benötigt Ihr Team eine Beweiskette, die es ihm ermöglicht, Nachforschungen anzustellen.
Dieser Aktivitätsbericht sollte die relevanten Eingaben, Modellinteraktionen, Toolaufrufe, Aktionen und Genehmigungen mit der Anfrage und dem zu untersuchenden Ergebnis verknüpfen. Er sollte für die mit der Überprüfung des Sachverhalts betrauten Personen zugänglich und verständlich sein.
Odijk verweist auf Aufzeichnungen von ModellaufrufeIhre Parameter und der Kontext, aus dem die Antworten abgeleitet wurden, sind wichtige Bestandteile der Rückverfolgbarkeit. Zusammen mit dokumentierten Aktionen und Genehmigungen helfen diese Details den Teams, den Ablauf eines Ergebnisses zu rekonstruieren und Abweichungen von den Richtlinien zu überprüfen.
4. Sind Genehmigungs- und Eskalationsverantwortlichkeiten in den Arbeitsablauf integriert?
Für jeden Agenten sollten die Teams Folgendes definieren:
- Welche Aktionen es selbstständig durchführen kann
- Welche Aktionen erfordern menschliche Zustimmung?
- Wer muss reagieren, wenn etwas schiefgeht?
Bei Folgemaßnahmen sollte eine autorisierte Person die vorgeschlagene Änderung prüfen und genehmigen, bevor der Arbeitsablauf fortgesetzt wird.
Ein Agent könnte beispielsweise zulässige Informationen sammeln und eine Empfehlung vorbereiten, benötigt aber vor der Aktualisierung eines kritischen Systems eine Genehmigung.
Die Bewertung sollte klären, ob die erforderlichen Genehmigungsschritte durchgeführt wurden, ob der Prozess bis zur Genehmigung unterbrochen wird und ob die Genehmigung protokolliert wird.
5. Werden die gleichen Governance-Standards auch dann noch gelten, wenn mehr Teams KI einsetzen?
Da immer mehr Teams Anwendungen und Agenten entwickeln, benötigen Führungskräfte die Gewissheit, dass Berechtigungen und Kontrollmechanismen im gesamten Portfolio einheitlich bleiben.
Prüfen Sie, ob neue Projekte einen gemeinsamen Satz von Kontrollen übernehmen, ob die Teams nachweisen können, dass diese Kontrollen angewendet wurden und wie Ausnahmen genehmigt und protokolliert werden.
Jedes Projekt erfordert weiterhin eine Bewertung seiner spezifischen Daten, Berechtigungen und Aktionen. Gemeinsame Kontrollmechanismen bieten Teams jedoch einen einheitlichen Ausgangspunkt und helfen Führungskräften, den Überblick zu behalten, während sich die Implementierung ausweitet.
Unterstützung der Governance im gesamten Portfolio
Ein gemeinsamer Satz von Steuerelementen ist dort implementiert, wo die Architektur die eigentliche Arbeit erledigt. Wenn die Steuerelemente in der Plattform integriert sind, werden alle neuen Anwendungen und Agenten von Anfang an entsprechend gesteuert.
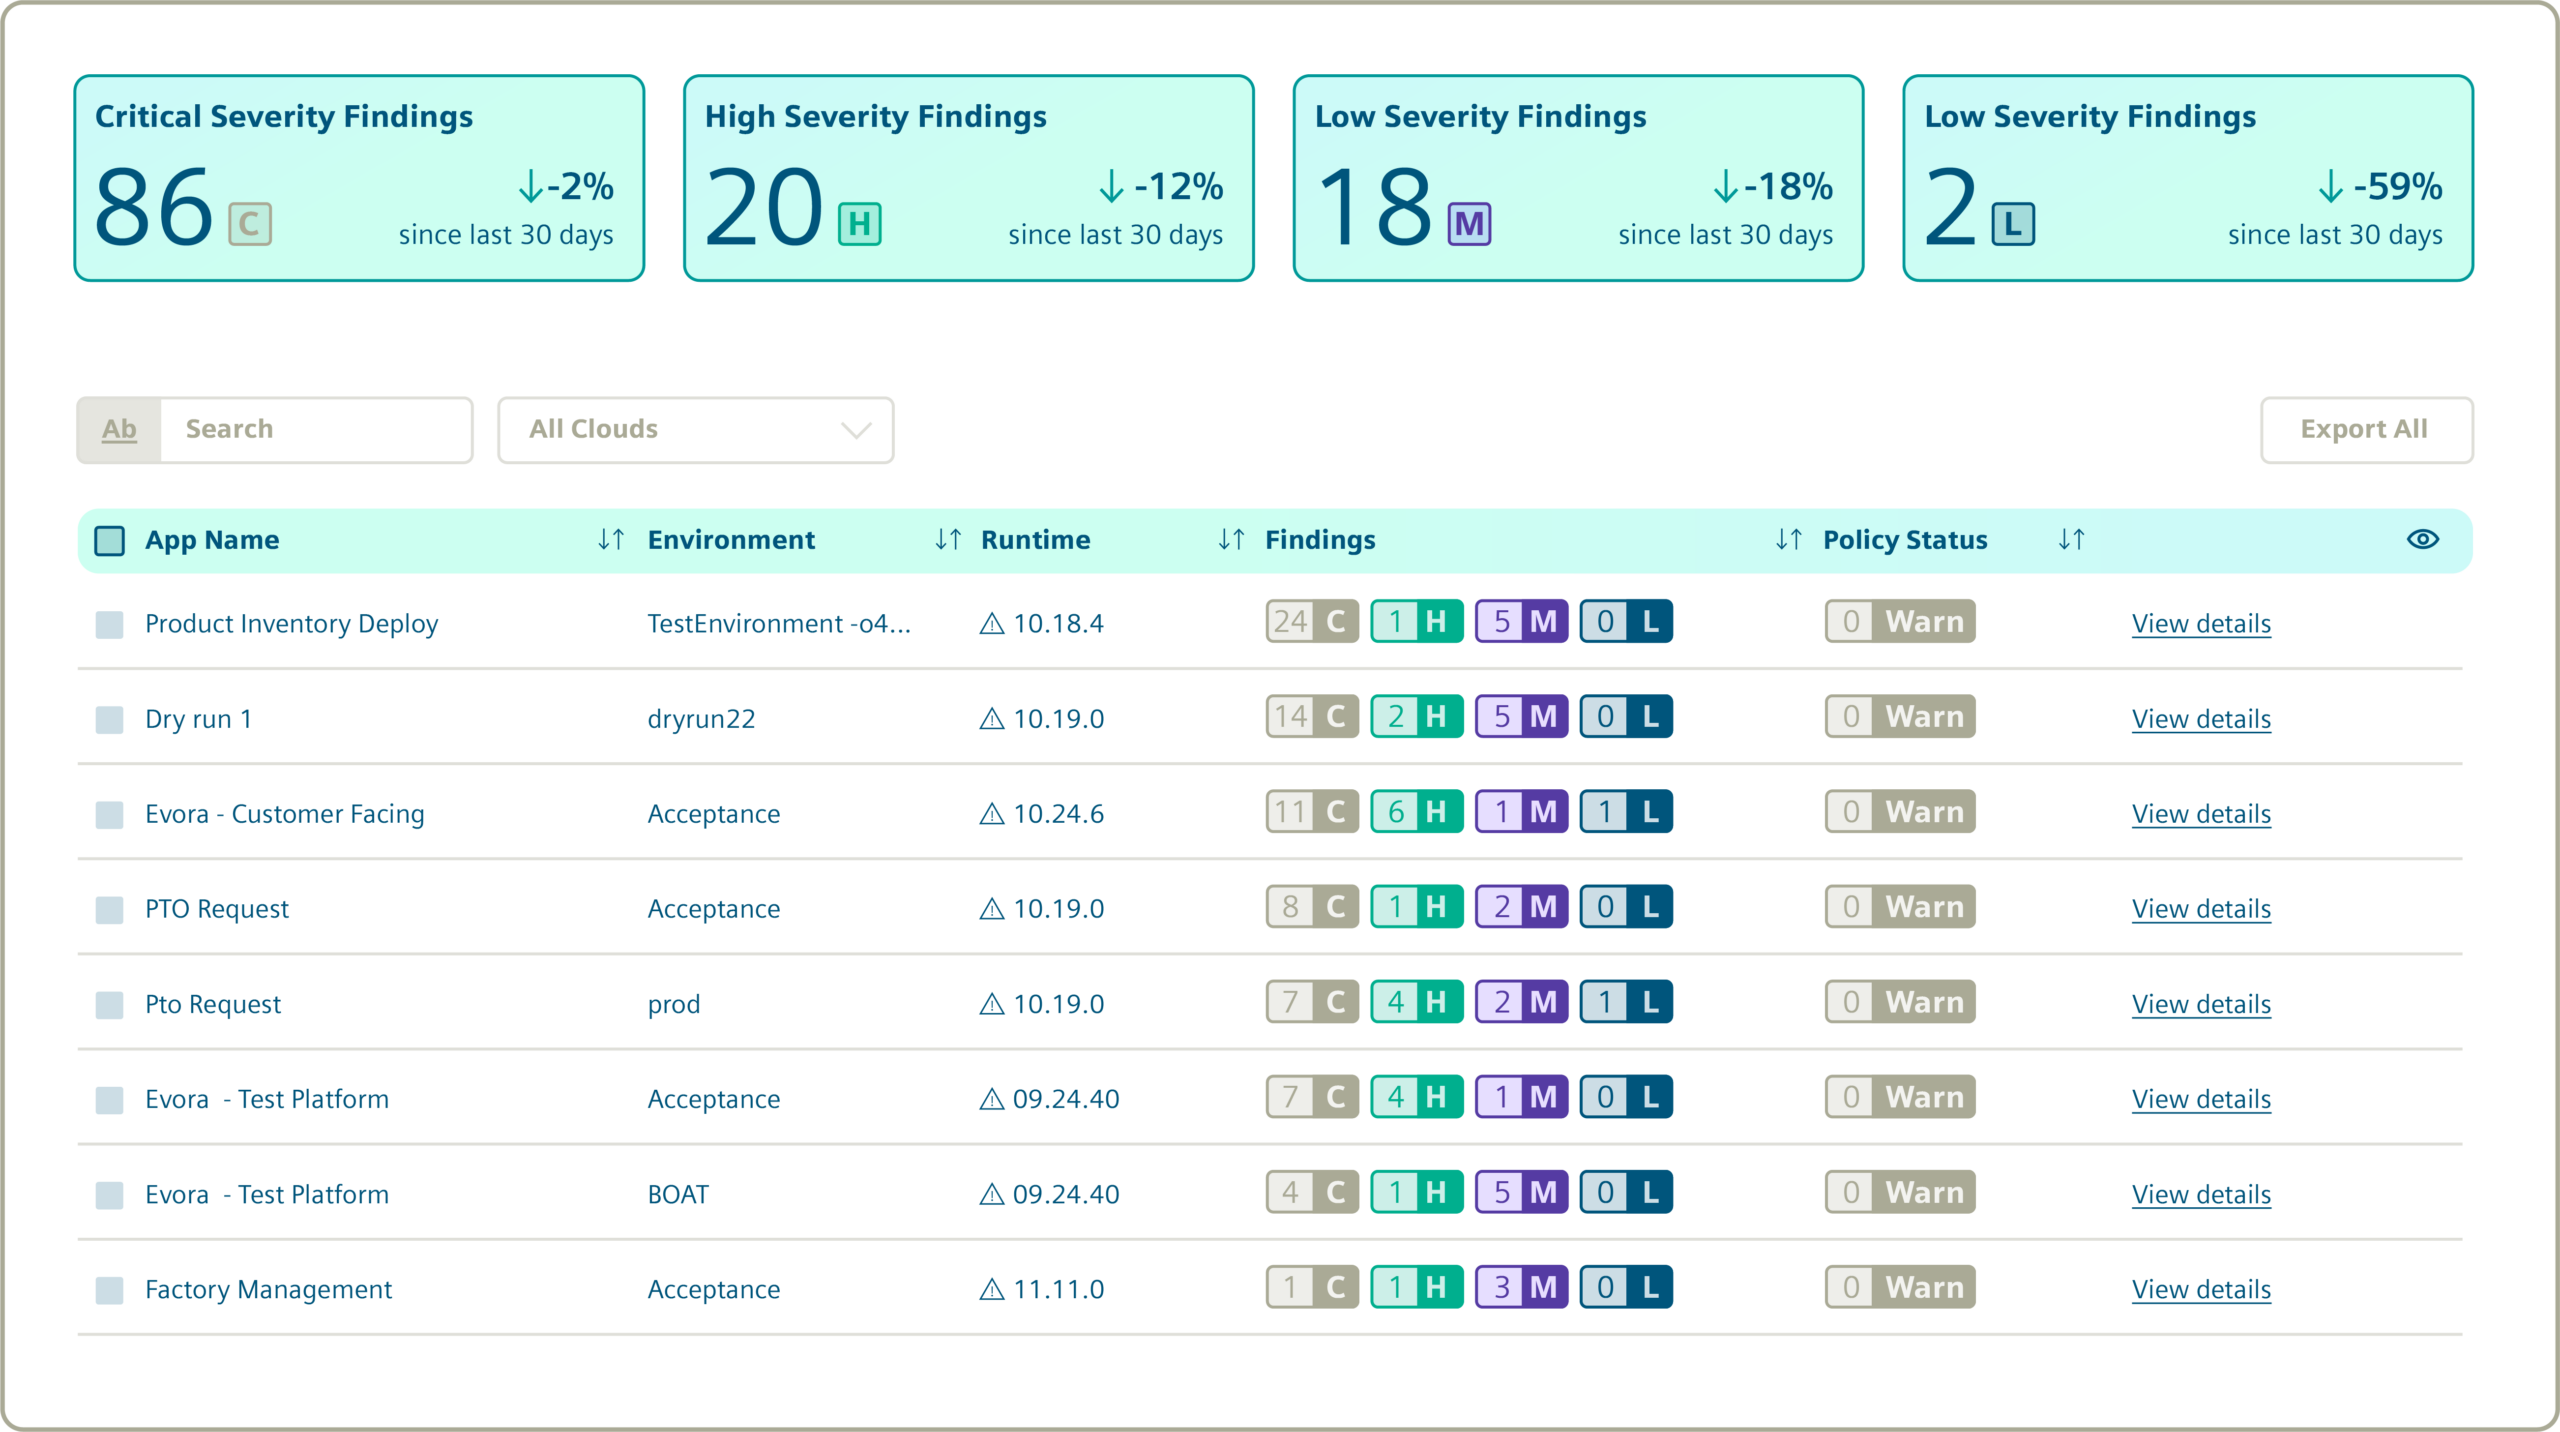
Mendix, eine agentenbasierte Entwicklungsplattform und Teil von Siemens' Intelligence Center X, ein agentenbasiertes Unternehmenssystem, ermöglicht es Teams, einen Standard einmalig festzulegen und jede Anwendung sowohl beim Build als auch im laufenden Betrieb daran zu überprüfen. Die auf der Plattform entwickelten Agenten arbeiten innerhalb kontrollierter Workflows. Sie agieren mit den vom System festgelegten Berechtigungen. Menschen, für die sie arbeitenIhre Aktivitäten werden in einem zentralen Prüfprotokoll nachverfolgt.
Teams können die manuelle Überprüfung als obligatorischen Workflow-Schritt konfigurieren, sodass Folgeaktionen vor der Fortsetzung des Prozesses genehmigt werden müssen. Wie Odijk betont, müssen diese Kontrollmechanismen implementiert sein, damit die Überprüfung stattfinden kann.
Durch die Einrichtung von Kontrollmechanismen auf Plattformebene kann auch der Aufwand reduziert werden, den die Teams für nachfolgende Anwendungen immer wieder aufbringen müssen.
Mit MendixEinmal eingerichtet, gelten die Einstellungen überall. „Viele unserer Kunden nutzen die Plattform, um beim Erstellen ihrer Projekte Zeit zu sparen.“ zweite, dritte und vierte Anträge“, sagt Odijk.
Stellen Sie Ihre Regierungsführung auf die Probe
Große Macht bringt große Verantwortung mit sich. Das ist keine leere Floskel, sondern eine praktische Notwendigkeit bei der Steuerung von KI-Systemen. Wer KI-Systemen Zugriff auf Unternehmensinformationen und Handlungsbefugnisse gewährt, muss auch für deren Handeln geradestehen können.
Beginnen Sie damit, die hier aufgeführten Fragen auf einen bereits in Ihrer Organisation laufenden Agenten anzuwenden. Können Sie dessen Eigentümer identifizieren, seine Berechtigungen bestätigen und Nachweise über seine Überprüfung und Aktivität abrufen?
Anhand dieser Antworten können Sie erkennen, wo Ihre Richtlinien in der Praxis funktionieren und worauf Sie achten müssen, bevor Ihre nächste Implementierung die Arbeitsbelastung erhöht.
Häufig gestellte Fragen
-
Wie kann eine gute KI-Governance die Erfolgswahrscheinlichkeit von KI-Programmen erhöhen?
KI-Governance unterstützt Teams bei der Erfüllung der Anforderungen an Datenzugriff, Validierung und Verantwortlichkeit, die den Produktiveinsatz vielversprechender Pilotprojekte verhindern können. Klare Kontrollen, erforderliche Genehmigungen und abrufbare Aktivitätsprotokolle helfen Unternehmen, Probleme zu untersuchen und die KI-Nutzung im Zuge ihrer Ausweitung zu überwachen.
-
Was sind die fünf wichtigsten Dinge, die ein Governance-Rahmenwerk für KI benötigt?
Ein KI-fähiges Governance-Framework sollte Folgendes gewährleisten:
1. Ein aktuelles Verzeichnis der Agenten, ihrer Eigentümer und der berechtigten Zugänge
2. Nachweise, dass die erforderliche Validierung vor der Produktion erfolgte.
3. Abrufbare Aufzeichnungen der Agententätigkeit
4. Definierte Verantwortlichkeiten für die Genehmigung durch Dritte und die Eskalation.
5. Gemeinsame Steuerelemente, die auch bei zunehmendem Einsatz von KI durch mehrere Teams konsistent bleiben. -
Wie funktioniert Mendix Wie können Unternehmensarchitekten KI-Governance zuverlässig implementieren?
Mendix Teams können Standards einmalig festlegen und jede Anwendung anhand dieser Standards prüfen. Dies ermöglicht eine umfassende Transparenz des gesamten Portfolios und ein zentrales Audit-Log, das auch die Aktivitäten der Agenten erfasst. Für wichtige Aktionen können obligatorische Genehmigungsschritte durch einen Mitarbeiter konfiguriert werden. Diese Funktionen unterstützen Unternehmensarchitekten bei der Anwendung gemeinsamer Standards und dem Nachweis der Einhaltung der Vorschriften. Gleichzeitig muss jede Anwendung weiterhin hinsichtlich ihrer Daten, Berechtigungen und Aktionen geprüft werden.